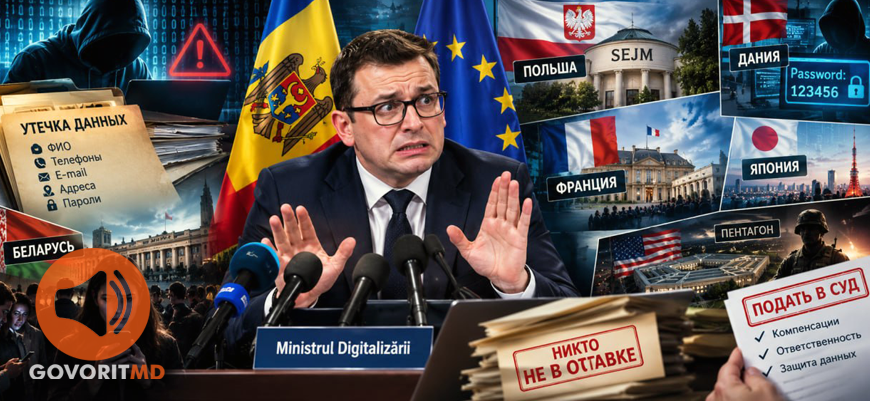
Клаудиу Нэсуй, министр экономического развития и цифровизации, во время пресс-конференции запинался, хвалил вопросы, но так и не пояснил, знали ли власти о наличии уязвимостей в системе защиты данных.
Нэсую задали вопрос, получили ли в Кишинёве предупреждение европейских институтов от 21 октября. Министр ответил уклончиво:
«Позвольте мне вернуться к этому после того, как у нас будет вся информация».
Однако журналисты настаивали. Но и Нэсуй не уступал: он так и не подтвердил и не опроверг факт получения алерта. Никакой конкретики: только пространные рассуждения о «постоянной осаде» и «разрыве в ресурсах». Когда его спросили, почему за три года ведомство не устранило очевидные дыры в системе безопасности, министр ответил, что не желает комментировать «вещи, не входящие в мандат». В завершение ответственный министр пообещал вернуться – с «пакетом» после расследования. На том и разошлись: ни ясности, ни фактов.
Хотя что взять от молдавского министра цифровизации, когда аналогичные инциденты происходят и в куда более развитых странах?
В Беларуси в начале октября в Telegram-боте для «пробива» всплыли данные пользователей государственного сервиса «Обращения.бел» – ФИО, телефоны, почта и тексты жалоб в госорганы. Утечка затронула сотни тысяч человек, но официального сообщения о масштабном взломе в государственных СМИ не было. Более того, в базу попали обращения директора госкомпании-разработчика сервиса и сотрудницы государственной газеты. Никто из чиновников не пострадал, никто не ушёл в отставку. Просто «технические работы» на сайте и молчание несущих ответственность лиц.
Совсем иная ситуация в Польше. Хакеры получили доступ к данным 19 миллионов пациентов. Защиту данных обеспечивала компания MyDr. Когда информация вскрылась, это вызвало настоящий политический шторм. Депутаты от PiS потребовали экстренного заседания комиссии по цифровизации и отчёта от министра. В Сейме выясняли, почему это уже второй подобный инцидент за два года и кто допустил системную уязвимость. Заместитель министра цифровизации Михаил Граматыка отчитывался перед парламентом, объясняя, что данные не были выставлены на продажу, а хакеры якобы просто «тестировали систему». Возбуждено уголовное дело по факту несанкционированного доступа к данным, меняется законодательство о защите персональных данных.
В Польше совсем не так тихо, как в Минске.
Дания вообще вошла в этот список своей историей абсурда. Хакер получил доступ к национальному реестру CPR – имена, адреса, идентификационные номера 8,8 миллиона человек – через аккаунт небольшой IT-компании. По его собственному признанию, пароль для взлома государственной системы был… «123456». Датские власти признали факт взлома, но предпочли не раздувать скандал, сосредоточившись на «укреплении периметра».
Во Франции серия атак на госпорталы (ANTS, FICOBA, EduConnect) затронула миллионы записей. Портал для паспортов и прав взломали, меняя одну цифру в запросе. Это не хитрый эксплойт, а базовая ошибка проектирования, которую не замечали годами. Правительство Лекорню признало факт взлома и выделило само себе средства «на модернизацию» системы защиты данных. Также к ответственности был привлечён 15-летний мальчик. 25 апреля ему предъявили обвинения в неправомерном доступе и извлечении данных из государственной системы и поместили под судебный надзор. Юному хакеру грозит до 7 лет тюрьмы и штраф в 300 000 евро. Ни один чиновник не пострадал.
В Японии, между тем, наблюдается рекордный рост утечек через частных провайдеров и агрегаторов: Sky Ticket (14 млн), So-net (2,58 млн), Book Off (6,4 млн). А ещё – взлом правительственной сети Digital Agency в сентябре этого года: в Сеть утекли данные 246 000 госслужащих. Цифровой министр Хисаси Мацумото признал факт взлома, извинился перед пострадавшими. И, как водится, сохранил за собой кресло.
В США – утечка из Пентагона (DMDC): данные 2,76 млн военнослужащих и ветеранов, включая номера соцстрахования. И вот здесь история меняется: к ответственности пытаются привлечь… Пентагон.
20 октября 2 военнослужащих Корпуса морской пехоты – действующий морпех Тристин Эдвардс и ветеран Морган Стампфли – подали коллективный иск против Министерства обороны, которое они обвиняют в нарушении Закона о неприкосновенности частной жизни 1974 года. Они обвинили чиновников в халатности, игнорировании предупреждений (с 2021 года Генеральный инспектор предупреждал руководство о проблемах, но на них махали рукой).
Истцы требуют выплаты компенсаций всем пострадавшим – символическую сумму в 5 миллионов долларов (примерно $1,6 в пересчёте на каждого из пострадавших). Сколько будет длиться суд, неизвестно. Минобороны тем временем предложило «мировую» – год бесплатного мониторинга кредитной истории. Неизвестно, устроило ли это заявителей: процесс только начинается.
Что следует из всех этих историй?
Ни в одной из стран чиновники не несут никакой ответственности за то, что плохо защищают данные граждан. Максимум, что происходит, – это арест и наказание взломщиков, даже если это ребёнок, попавший в дыру в системе безопасности. А порой бывает и так, что власти вообще молчат о том, что данные граждан слиты и выставлены на продажу: зачем предупреждать народ, чтобы был начеку?
Единственный, как оказалось, вариант заставить чиновников хоть как-то отвечать за свою халатность – это подать иск в суд, как это сделали морпехи США. Даже если ответчиком будет Пентагон. Парламентские слушания, резонанс в прессе и громкие заявления самоназванных «оппозиционеров» останутся пустым сотрясанием воздуха. О чём Нэсуй наверняка знает. Поэтому и уворачивается от ответов по существу с такой лёгкостью: всё равно ему ничего не грозит, хоть миллион данных будет слит, хоть два.